
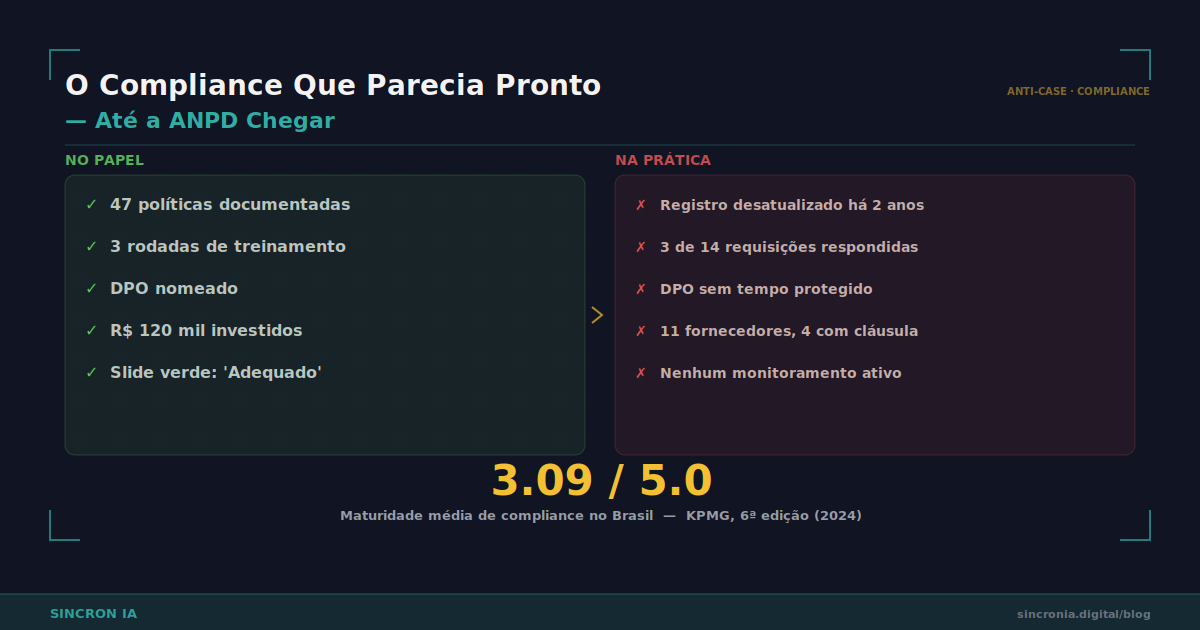
Resumo: Apenas 36% das empresas estão de fato em compliance. Lições de um projeto que parecia sólido — até a fiscalização chegar.
O Cenário: "Está Tudo Certo, Doutor"
A empresa existia há 12 anos. B2B, 140 funcionários, faturamento na casa dos R$ 80 milhões. O CEO investiu R$ 120 mil num programa de compliance: contratou consultoria jurídica, produziu 47 documentos de política interna, realizou três rodadas de treinamento e nomeou um DPO. No board, o tema estava "resolvido". A apresentação ao conselho tinha um slide verde-claro com a palavra Adequado.
Em março de 2026, a ANPD notificou a empresa num processo de fiscalização temática. O prazo de resposta era de 15 dias úteis. Em 72 horas ficou claro que o programa de compliance da empresa era, na prática, uma coleção de PDFs que ninguém abria desde a última auditoria.
Não é um caso isolado. A 6ª Pesquisa de Maturidade de Compliance da KPMG (2024) mostrou que o índice de maturidade das empresas brasileiras está em 3,09 — numa escala de 1 a 5. Traduzindo: a maioria opera na faixa entre "básico" e "intermediário". E a ANPD, transformada em agência reguladora pela Lei 15.352/2026, abriu 19 processos sancionadores só em junho deste ano.
O Que Falhou — E Quando Ficou Óbvio
A notificação pedia três coisas: registro de operações de tratamento de dados atualizado, evidência de resposta a requisições de titulares nos últimos 12 meses e documentação do processo decisório para compartilhamento de dados com terceiros.
O DPO — na verdade, o gerente jurídico que acumulava a função — buscou o registro de tratamento. A última atualização era de 2024. Dois departamentos criados em 2025 não constavam. Das 14 requisições de titulares recebidas no ano, apenas 3 tinham resposta documentada — e nenhuma dentro do prazo legal de 15 dias. Quanto ao compartilhamento com terceiros, a empresa usava 11 fornecedores SaaS com acesso a dados pessoais. Só 4 tinham cláusulas contratuais de proteção de dados.
O CEO descobriu, em uma semana, que o programa pelo qual pagou R$ 120 mil produzia conformidade documental, não conformidade operacional. Políticas existiam; processos que as cumpriam, não.
Quantos fornecedores com acesso a dados pessoais da sua empresa têm cláusula contratual de proteção de dados atualizada? Se a resposta não vem em menos de cinco minutos, o problema provavelmente já está instalado.
Três Causas Raiz Que Nenhuma Consultoria Vai Admitir de Graça
1. O DPO era um carimbo, não uma função
Segundo a KPMG, 65% das empresas já têm uma função de compliance — mas "ter" e "operar" são coisas diferentes. Quando o DPO acumula a função com jurídico, contratos ou TI, compliance vira responsabilidade residual. Ninguém monitora ativamente. Ninguém cruza a política com o que acontece no dia a dia.
O anti-padrão mais destrutivo aqui: nomear alguém do jurídico como DPO e assumir que a questão está resolvida. Não está. O DPO precisa de tempo protegido, acesso direto ao board e — o que quase ninguém faz — indicadores operacionais de compliance, não apenas a existência de políticas.
2. Compliance nasceu como projeto, não como processo
A consultoria entregou, faturou e saiu. A empresa recebeu os entregáveis e arquivou. Não houve previsão de atualização, nem de quem faria o quê depois da entrega. O levantamento da Bravo GRC sobre programas de compliance aponta exatamente isso: falta de patrocínio efetivo do C-Level para a sustentação de estruturas de GRC e vícios metodológicos que tratam compliance como um marco, não como uma rotina.
Quando o board não vê compliance como item recorrente de pauta — com métricas, prazos e responsáveis — o programa envelhece em silêncio. A empresa continua achando que está protegida porque pagou a consultoria. A consultoria continua achando que fez o trabalho porque entregou os documentos. Ninguém está errado; todo mundo está exposto.
3. A gestão de mudança não existiu
Os 47 documentos de política foram distribuídos por e-mail. A equipe comercial continuou coletando dados de leads em planilhas pessoais. O marketing continuou compartilhando listas com fornecedores sem registro. A resistência não foi ativa — ninguém boicotou nada. Foi passiva: ninguém mudou o comportamento porque ninguém entendeu por que deveria.
Pesquisas sobre gestão de mudança organizacional mostram que empresas com abordagem estruturada têm 25% mais chance de manter transformações ao longo do tempo. Sem essa estrutura, o programa de compliance morre entre a entrega e a primeira renovação de contrato.
O Que Muda Quando Compliance Deixa de Ser Documento
Esse é o ponto em que a conversa muda de diagnóstico para decisão.
Compliance operacional — aquele que funciona no dia a dia, não só na gaveta — depende de três coisas: monitoramento contínuo, resposta estruturada e rastreabilidade. As três são candidatas naturais à automação.
Na prática, funciona assim: quando um titular de dados faz uma requisição pelo site ou por e-mail, o sistema identifica a solicitação, registra o prazo, encaminha para o responsável e escala automaticamente se não houver resposta em 48 horas. O DPO ou CEO recebe um painel com o status de cada requisição, tempo médio de resposta e gargalos. Nada disso depende de alguém lembrar de abrir uma planilha.
O mesmo vale para gestão de terceiros: quando um contrato com fornecedor SaaS está vencendo ou sem cláusula de proteção de dados, o jurídico recebe um aviso com antecedência. A empresa sabe, a qualquer momento, quantos fornecedores acessam dados pessoais e quais estão com a documentação em dia. É o tipo de fluxo que a Sincron IA configura para operações de compliance em empresas B2B de médio porte — sem que o time jurídico precise virar operador de planilha.
O resultado não é abstrato: é a diferença entre responder uma notificação da ANPD em 48 horas com evidências completas e gastar três semanas vasculhando e-mails antigos. Com a ANPD aplicando multas de até 2% do faturamento bruto (teto de R$ 50 milhões por infração) e o custo de adequação para PMEs girando entre R$ 8 mil e R$ 25 mil, a conta de não automatizar a operação de compliance é objetivamente ruim.
Quatro Sinais de Que Seu Programa Tem o Mesmo Defeito
Se a diretoria reconhece dois ou mais destes sinais, vale investigar antes que a ANPD investigue por ela:
1. A última atualização do registro de tratamento de dados tem mais de 6 meses. Se a empresa cresceu, lançou produto ou trocou de fornecedor nesse período, o registro não reflete a realidade.
2. Não existe um fluxo definido para requisições de titulares. Se alguém pedir para excluir seus dados hoje, quem recebe? Em quanto tempo? Como documenta? Se a resposta depende de "perguntar pro jurídico", não é um fluxo — é improvisação.
3. O DPO não reporta métricas ao board. Se compliance aparece no conselho apenas quando há problema, o programa é reativo. Um programa que funciona reporta: número de requisições, tempo de resposta, status de terceiros, incidentes.
4. Os treinamentos aconteceram uma vez e nunca mais. Compliance é comportamento, não informação. Se o último treinamento foi no onboarding do programa original, a equipe já esqueceu — e os novos contratados nem sabem que existe.
Um momento de honestidade: automatizar compliance não salva um programa com defeito de concepção. Se a empresa não sabe quais dados coleta, para que usa e com quem compartilha, nenhuma ferramenta resolve. A automação acelera e monitora processos que existem. Se o processo não existe, o primeiro passo é mapear — e isso exige trabalho humano, sem atalho.
Se você leu até aqui e reconheceu pelo menos dois sinais, talvez faça sentido entender o que a automação resolve — e o que não resolve — na sua operação de compliance. Converse com a equipe da Sincron IA para um diagnóstico sem compromisso.
Perguntas que CEOs fazem antes de automatizar compliance
A ANPD realmente está multando PMEs ou só pega empresa grande?
A primeira multa da ANPD foi aplicada a uma microempresa. Em junho de 2026, a agência abriu 19 processos sancionadores num único mês e publicou o mapa de temas prioritários para 2026-2027. Porte não é escudo — na verdade, PMEs sem estrutura dedicada são alvos mais vulneráveis porque têm menos capacidade de resposta.
Quanto custa automatizar a operação de compliance da minha empresa?
Depende do escopo, mas para PMEs brasileiras, a faixa de adequação fica entre R$ 8 mil e R$ 25 mil, mais um custo mensal de manutenção. Compare com o teto de multa de R$ 50 milhões e com o custo reputacional de uma sanção publicada. O retorno aqui não é receita nova — é risco evitado.
Preciso trocar meu DPO se ele acumula outra função?
Não necessariamente. Mas a empresa precisa dar a ele tempo protegido, indicadores operacionais e ferramentas que reduzam o peso do trabalho manual. Um DPO que gasta 80% do tempo respondendo requisições em planilha não consegue fazer o trabalho estratégico que o cargo exige.
Meu programa foi feito por uma consultoria de referência. Por que falharia?
Porque a consultoria entrega documentos, não operação. A qualidade da política é irrelevante se ninguém a segue no dia a dia. O fracasso nunca é do documento — é da falta de processo vivo que transforma política em prática.
Receba insights de automação e IA
Conteúdo exclusivo sobre automação empresarial, inteligência artificial e produtividade. Sem spam.

